O factură falsă trimisă pe e-mail, un cont compromis sau un laptop pierdut pot bloca activitatea unei firme și pot expune datele clienților. Pentru un IMM cu o echipă IT redusă, protecția trebuie să funcționeze zi de zi, fără să depindă de verificarea manuală a fiecărui risc. Instrumentele bazate pe AI pot ajuta la identificarea mai rapidă a amenințărilor, iar un PC de serviciu cu funcții de securitate integrate poate fi o parte importantă a soluției.
Riscurile sunt conștientizate de majoritatea managerilor. 61% dintre liderii de IMM-uri cred că firmele lor riscă să fie vizate de atacuri cibernetice mai mult decât companiile mari. 28% spun că firma lor a trecut deja printr-un atac. În același timp, doar 21% se declară „foarte în siguranță” în fața amenințărilor, potrivit raportului ASUS Future of SMB 2025.
Pentru o firmă mică, miza este continuitatea activității
Un atac cibernetic nu înseamnă numai fișiere pierdute. O firmă poate rămâne fără acces la documentele necesare pentru comenzi și livrări. Datele clienților pot fi expuse, iar reluarea activității poate consuma timp și bani. Dacă incidentul afectează comunicarea cu partenerii, este pusă în joc și încrederea construită în timp.
Dimensiunea redusă a firmei nu o pune la adăpost. Mesajele frauduloase pot fi trimise în masă, iar atacatorii caută conturi sau dispozitive slab protejate. Printre incidentele identificate în cercetarea ENISA asupra IMM-urilor europene se numără mesajele de tip phishing, atacurile care blochează datele pentru răscumpărare, furtul laptopurilor și fraudele în care cineva se dă drept conducătorul firmei, potrivit Agenției UE pentru Securitate Cibernetică.
Multe firme iau măsuri. Mai puține le aplică riguros
Aproape 85% dintre IMM-urile din cercetarea ASUS se consideră cel puțin într-o anumită măsură proactive în privința securității cibernetice. Printre măsurile pe care menționează că le iau sunt actualizarea software-ului, monitorizarea sistemelor sau instruirea angajaților. Însă doar 40% consideră că au o abordare riguroasă, potrivit analizei ASUS.
Iar diferența se poate vedea în situații obișnuite din activitatea de zi cu zi a unei firme. Firma știe că trebuie să își actualizeze computerele, dar unul dintre laptopuri rămâne în urmă. Angajații au fost avertizați despre mesaje suspecte, dar nu știu cui să îi semnaleze o factură care pare trimisă de un furnizor. Există copii de siguranță, dar nimeni nu a verificat recent dacă datele pot fi recuperate. Iar protecția efectivă depinde de aplicarea consecventă a acestor măsuri.
Instruirea angajaților, actualizarea sistemelor, protejarea conturilor și pregătirea recuperării datelor sunt pași recomandați în ghidul ENISA pentru securitatea IMM-urilor. Aceste lucruri rămân necesare și obligatorii și atunci când firma folosește instrumente AI.
Unde poate ajuta AI
41% dintre proprietarii de IMM-uri spun că unul dintre beneficiile certe ale utilizării inteligenței artificiale este securitatea îmbunătățită în cadrul companiei, se arată în raportul ASUS. Un instrument de protecție bazat pe AI poate identifica tipare sau comportamente neobișnuite, poate semnala o amenințare și poate automatiza o parte din răspuns. Pentru o firmă fără personal IT dedicat, viteza cu care apare avertizarea poate conta.
AI poate ajuta și la reducerea unor erori umane, de exemplu prin identificarea mesajelor frauduloase sau a unor forme de conținut falsificat. Rezultatul urmărit este detectarea și limitarea mai rapidă a incidentelor, înainte ca acestea să producă pagube mai mari.
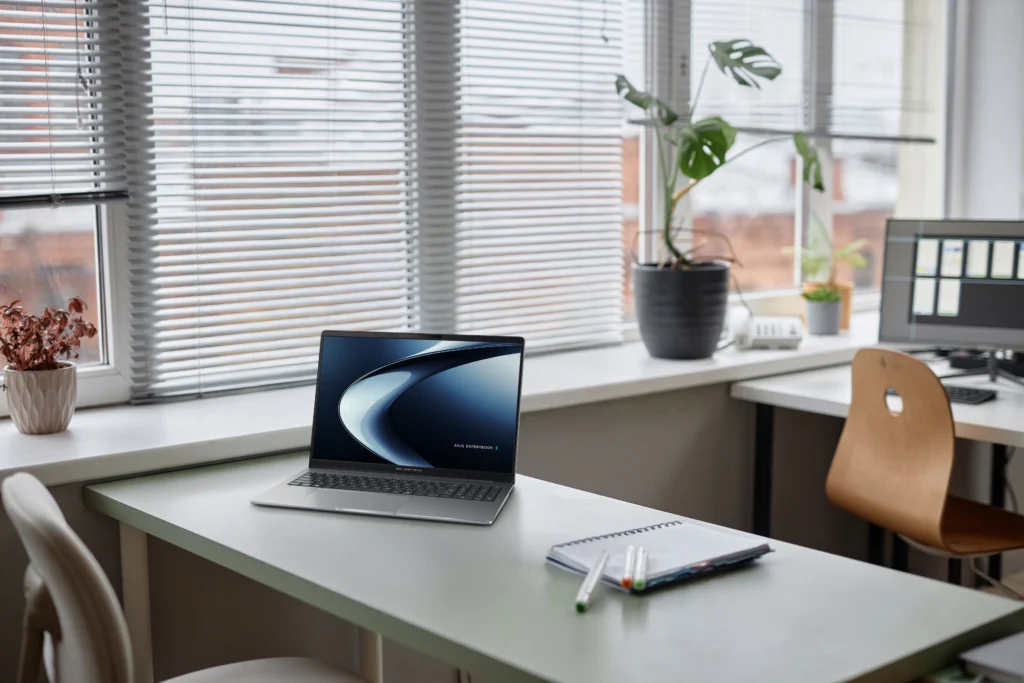
O soluție la îndemână sunt PC-urile cu AI. De exemplu, dispozitivele din seria ASUS ExpertBook P au securitate încorporată, completată de actualizări și instrumente software care ajută protecția să țină pasul cu noile tipuri de amenințări. Pentru firmele care nu au o echipă IT dedicată, aceste mecanisme sunt un ajutor practic major: ușurează munca echipei, reduc riscul de erori umane și susțin protecția de bază, fără supravegherea constantă a fiecărui dispozitiv.
Ce înseamnă protecția integrată într-un PC de serviciu
Seria ASUS ExpertBook P a fost creată pentru a susține această abordare completă. Un exemplu este ASUS ExpertBook P5 (P5405), care combină instrumente de detecție bazate pe AI cu mecanisme de pornire protejată și protecție software în fundal.
Prin ASUS ExpertGuardian, P5 oferă protecție la nivel de software, firmware și componente hardware. Laptopul include un BIOS de clasă comercială conform NIST SP 800-155, tehnologii Windows 11 Secured-core PC și cinci ani de suport ASUS pentru actualizările BIOS și drivere. Autentificarea biometrică și FIDO2 completează protecția accesului.
Pentru un angajat care lucrează cu contracte și date ale clienților din mai multe locuri, acestea sunt măsuri aplicate direct pe computerul folosit zilnic. Fișa tehnică enumeră și Intel Boot Guard, BIOS Guard și recuperare BIOS. Aceste mecanisme sunt distincte de detecția AI.
ASUS prezintă pentru P5 un abonament gratuit de un an la McAfee+ Premium, inclusiv McAfee Smart AI pentru detectarea amenințărilor și funcții pentru identificarea înșelătoriilor prin e-mail și a conținutului deepfake.
Aceste laptopuri sunt gândite să se integreze ușor în munca zilnică, ajutând IMM-urile să își protejeze informațiile sensibile pe mai multe niveluri, fără a complica procesele de lucru. Pentru echipa care administrează dispozitivele, protecțiile integrate pot reduce numărul de componente care trebuie adăugate separat.
Monitorizarea automată poate prelua o parte dintre verificările repetitive, dar sunt necesare și controale periodice și intervenții când apare o alertă. De fapt, recomandarea ASUS pentru securitatea IMM-urilor este o combinație eficientă între dispozitive protejate, instrumente inteligente și pregătirea angajaților.
Practic, un manager poate începe cu o verificare scurtă și concretă: sunt actualizate toate computerele, sunt protejate conturile importante, știu angajații cum să raporteze un mesaj suspect și poate firma să își recupereze datele? Răspunsurile arată unde sunt primele măsuri de luat și ce funcții ar trebui să aibă următoarele PC-uri cumpărate.
INFOBOX| Cinci verificări pentru securitatea firmei
- Sunt actualizate toate computerele? Verificați sistemul de operare, aplicațiile și software-ul de securitate, inclusiv pe laptopurile folosite de acasă sau în deplasare.
- Sunt protejate conturile importante? Activați autentificarea în doi pași pentru e-mail, servicii cloud și aplicații de business. Fiecare angajat trebuie să aibă propriul cont.
- Știu angajații cum să verifice o cerere suspectă? O schimbare de cont bancar sau o plată urgentă trebuie confirmată printr-un canal cunoscut, de exemplu la numărul de telefon folosit anterior pentru acel furnizor.
- Pot fi recuperate datele? Nu este suficient să existe copii de siguranță. Testați restaurarea și păstrați o copie separată de sistemele folosite zilnic.
- Cine intervine când apare o alertă? Stabiliți o persoană responsabilă sau un furnizor IT și un mod clar de raportare. Instrumentele AI pot semnala riscuri, dar firma trebuie să știe cine verifică alerta și ia măsuri.
 De ce a fost inițial lăsat în libertate Călin Georgescu: Motivarea Tribunalului București
 Un supliment popular pentru articulații ar putea accelera declinul creierului
 Software al unei firme controlate de ruși, cumpărat de DNA, DIICOT și MApN. Ce spun procurorii americani
 Dorit de FCSB și U Cluj, Nicolae Stanciu a ales: Și-a dat acordul pentru transfer