Există enervantele teste obișnuite CAPTCHA. Dar există și o capcană care îți cere să apeși o serie de taste. Iar aceasta este o cale prin care hackerii pot instala software malițios în computer.
Poate cauți cadouri de Crăciun și vrei să susții micii antreprenori atunci când faci cumpărături. Când accesezi site-ul unei astfel de firme – despre care ai auzit lucruri bune – ți se cere să confirmi că ești o persoană reală.
Numai că, în loc să dai clic pe o serie de imagini sau să introduci niște litere afișate pe ecran, proceduri pe care probabil le-ai mai întâlnit, de data asta ți se solicită să apeși o succesiune de taste, urmată de tasta „Enter”.
Aceasta este o tactică cunoscută sub numele de înșelătoria „ClickFix”, arată Chris Fistonich, cercetător în cadrul companiei de securitate cibernetică Malwarebytes, citat de The Guardian.
Cum recunoști schema „ClickFix”
ClickFix este una dintre cele mai sofisticate campanii de tip malware existente, afirmă Fistonich.
„Oamenii nu sunt pregătiți pentru așa ceva. Sunt obișnuiți să rezolve teste CAPTCHA în fiecare zi. Sunt obișnuiți să aibă încredere în software-ul lor de securitate. Așadar, a apărut, de fapt, o nouă vulnerabilitate de securitate care este exploatată pe scară largă”, arată acesta.
„Aceasta este cea mai răspândită metodă prin care un program malware poate ajunge pe calculatorul tău. Cu siguranță nu este singura, dar, în prezent, este, fără îndoială, cea mai frecventă”, explică expertul.
Cum arată un test CAPTCHA fals
Testele CAPTCHA sunt cunoscute de mulți oameni; ele reprezintă o modalitate prin care un site web poate face distincția între utilizatorii reali și cei automatizați. De cele mai multe ori, acestea presupun afișarea unei imagini și solicitarea de a efectua sarcini simple, cum ar fi selectarea unor biciclete sau trenuri, ori introducerea unor cifre care apar într-o imagine neclară.
Frauda „ClickFix” funcționează într-un mod similar. Mesajul poate conține textul: „Demonstrează că ești o persoană reală, efectuând acțiunea de mai jos”. Și ți se cere să bifezi o căsuță. Atenție, însă: prin bifarea acestei căsuțe, oferi sistemului permisiunea de a copia un cod malițios în clipboard-ul computerului tău.
Mai departe, ți se va cere să îndeplinești o sarcină: „Pentru a dovedi că nu ești un robot, te rugăm să: apeși și menții apăsată tasta Windows + R. În fereastra de verificare, apasă Ctrl + V. Apasă tasta Enter de pe tastatură pentru a finaliza operațiunea.”
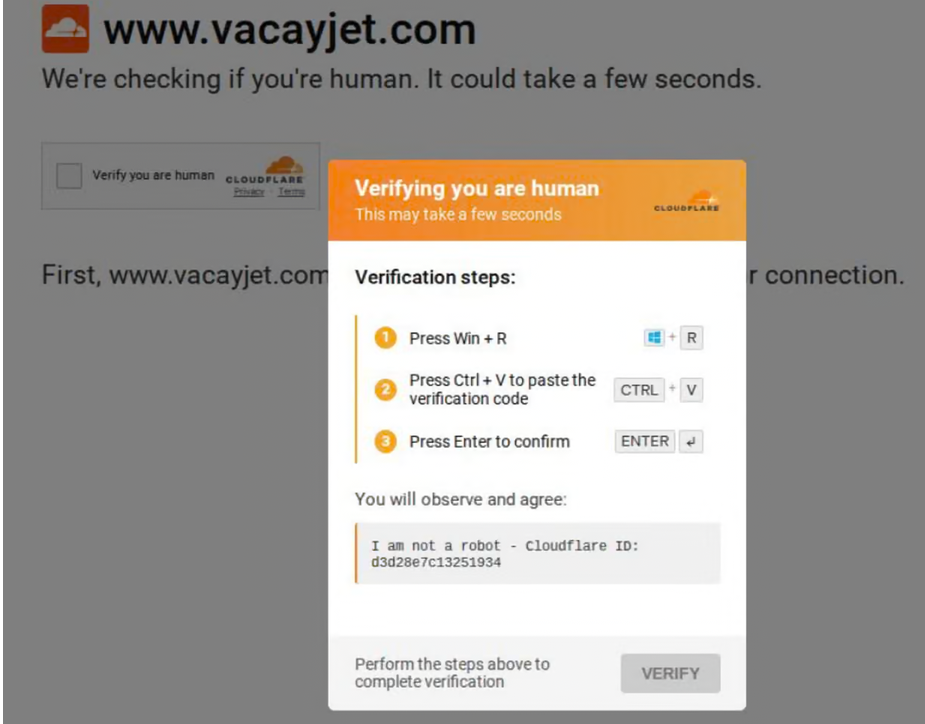
Această succesiune de acțiuni inserează textul respectiv în sistemul tău, ceea ce duce la infectarea computerului.
În alte variante ale aceleiași scheme, este posibil să ți se spună că „a apărut o eroare la afișarea acestei pagini web”, fiind oferite instrucțiuni similare pentru a remedia problema.
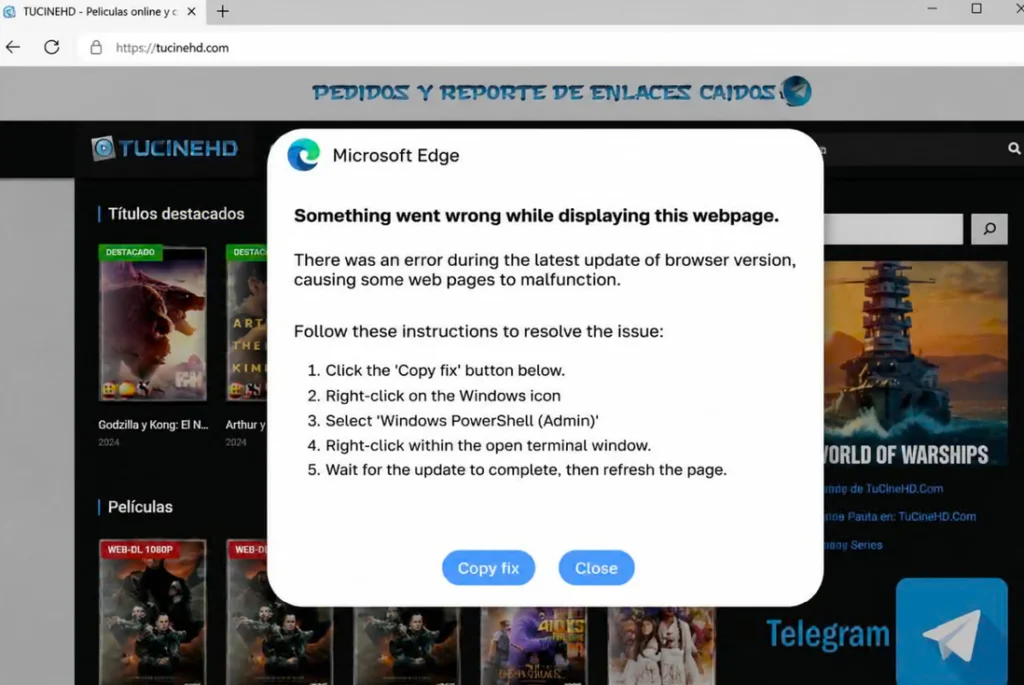
Ce trebuie să faci
La fel ca multe alte înșelătorii, frauda „ClickFix” mizează pe faptul că oamenii acționează rapid, fără a-și analiza bine acțiunile. Așadar, când dai de un test CAPTCHA, nu te grăbi: ia o pauză și gândește-te la ceea ce faci ori de câte ori ești online.
Unele soluții software de securitate pot bloca site-urile web malițioase care conțin capcane de tip malware; utilizatorii trebuie să verifice, așadar, ce măsuri de protecție au instalat în computer.
Dacă ai căzut victimă unei astfel de fraude, trebuie să contactezi imediat banca, recomandă specialistul. Apoi, schimbă toate parolele, începând cu cele mai importante.
T.D.