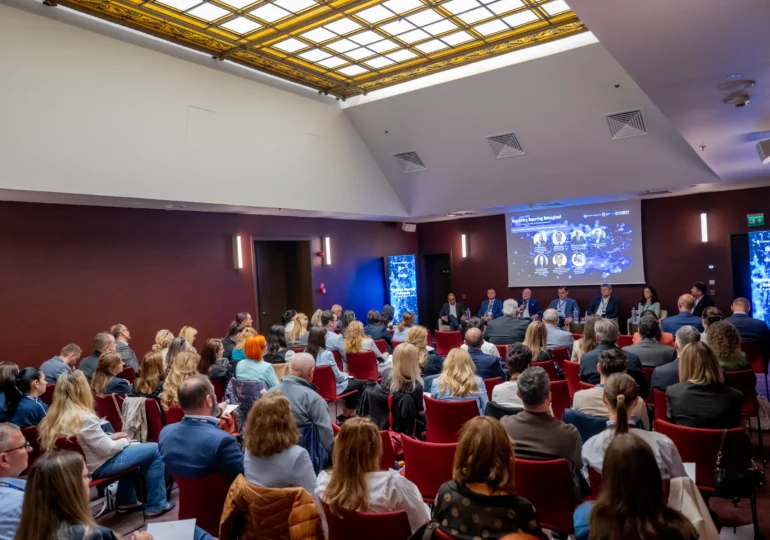
Pe 7 octombrie 2026, a avut loc la București conferința „Regulatory Reporting Reimagined”, un eveniment ce a deschis o conversație strategică despre viitorul Regulatory Reporting & Data Management: adaptarea rapidă la schimbările de reglementare, acuratețea și trasabilitatea datelor, automatizarea proceselor, rolul AI și arhitecturile moderne de date.
Pe parcursul sesiunilor, moderate de Daniel Drăgan, Managing Partner, BusinessMark, invitații au răspuns unor întrebări esențiale pentru liderii din domeniul financiar, precum: cum fac organizațiile față noilor cerințe de reglementare fără ca fiecare schimbare să devină un proiect IT complex; cât timp se pierde astăzi pentru verificarea și corectarea datelor și cât rămâne pentru analiză; cum pot organizațiile să transforme datele pregătite pentru raportarea către autorități într-o resursă relevantă și valoroasă pentru deciziile de business.
Primul panel „Regulatory Reporting: Reglementarea transpusă în realitate” i-a avut ca invitați pe: Florin Dănescu (Asociația Română a Băncilor), Cristian Racu (Biroul de Credit), Mircea Busuioceanu (Raiffeisen Bank), Teodor Balasanian (Salt Bank), Iulia Cernatescu (Garanti BBVA România), Andrei Dochia (Marsh).
Ei au abordat subiecte precum: evoluția raportării reglementate din perspectivă bancară, dificultățile care apar cel mai frecvent atunci când vine vorba de date și calitatea acestora, construirea unui proces de raportare sustenabil, transformarea relației dintre managementul riscului și regulatory reporting, cât de pregătite sunt organizațiile din punct de vedere al competențelor să transforme datele într-o resursă unică, bine guvernată și flexibilă, riscuri ce ar putea să apară în procesele de raportare.
Mircea Busuioceanu, Vicepreședinte Divizia Risc, Raiffeisen Bank, a precizat în una din intervențiile sale: „Raportarea are niște cauze, iar cauzele stau în transformarea industriei. Am devenit organism de enforcement. Vorbim despre legislația pentru combaterea spălării banilor, am ajuns să transmitem politica de mediu - toate aceste schimbări de roluri sau roluri suplimentare pe care le-am primit se transpun în raportări regulatorii. Acesta este unul din principalele motive pentru care universul raportărilor regulatorii a explodat. Trebuie să avem mai multe roluri în societate. Din punct de vedere al managementului de risc, în ultimii 15 ani a fost o transformare masivă. Mai întâi, datorită modificării business-ului, dar și datorită creșterii volumului de reglementare. Ce este important este că am devenit o industrie total dependentă de date. Datele au devenit, probabil, principalul activ pe care îl avem, dar și principalul risc din organizație. Disponibilitatea, calitatea, cantitatea și viteza datelor au devenit critice pentru a fi competitivi. Raportarea regulatorie este o zonă de consum însă, dincolo de asta, datele rămân cel mai important activ pe care îl avem astăzi. Mai avem multe de făcut, de construit în ceea ce privește guvernanța de date. Avem foarte mult de lucru aici. Complexitatea rolului nostru a dus la o complexitate mare a raportării regulatorii. Vreau să menționez și taxonomia, care devine un subiect important în materie de date. Având multipli beneficiari ai acestor raportări regulatorii, ei folosesc taxonomii diferite ceea ce, pentru societate, nu este optim. Diversele autorități care consumă aceste raportări regulatorii ar trebui să își alinieze aceste taxonomii, să avem o taxonomie unică după care să facem raportarea.”
La rândul său, Florin Dănescu, Preşedinte Executiv, ASOCIAȚIA ROMÂNĂ A BĂNCILOR, a explicat: „Industria bancară este cea care modifică comportamente economice într-o societate. România, văzută din perspectiva unei firme, ar putea fi văzută prin prisma a cât se împrumută prin credit bancar. Noi avem 20% intermediere financiară, însă am coborât de la 40% în 2010. Astăzi avem 23%, pe când Europa are o medie de 85%. Statele Unite au 238%. Este o sumă foarte mare, care permite o dezvoltare rapidă și mare, stabilă și predictibilă. Industria bancară este singura care răspunde de ceva semnificativ pentru o societate – depozitele, economisirea unei societăți. Când vorbim despre cei care ne dau încrederea sunt în jur de 12 milioane de români, iar în jur de 2 milioane cer încrederea noastră. Volumul reglementării generează în jur de 2000 de raportări. Este corect să fim atât de reglementați, întrucât ne ocupăm de economisirea societății. Raportările se referă și la ceea ce faci cu ele, întrucât nu sunt un scop în sine. Ele vin pentru o activitate economică eficientă. Avem nevoie ca organizațiile să înțeleagă ce limite, ce bariere sunt la nivelul bancar. Ar fi util să luăm oricare raportare și să o dăm fiecărui departament din bancă, iar fiecare să ne spună ce vede. Vom remarca, astfel, viața, suflul, acelei instituții. Chiar dacă raportarea nu e un scop în sine, această analiză ne va arăta importanța, sinteza ei. Trebuie să ne uităm la ce simplificăm, să ne uităm la utilitatea informațiilor raportate.”
Cristian Racu, Director General, Biroul de Credit, a continuat adăugând: „Biroul de Credit este o instituție care nu intră în sfera reglementării, ci în sfera utilității. Modul în care ne-am adaptat schimbărilor pieței ne ajută să intrăm într-o sferă a activității mult mai apropiată de zilele noastre. În pandemie, activitatea bancară în sucursale se oprise și toată lumea se întreba cum vom mai lucra – am înțeles, atunci, cu toții că trăim un moment zero. De atunci, a crescut enorm creditarea digitală. Fără Biroul de Credit, acest tip de creditare nu ar fi posibilă. Am răspuns nevoilor comunității într-un timp extrem de scurt, cât și cerințelor. În primele zile ale creditării digitale era de ajuns ca un client să deschidă mai multe ferestre dintr-un browser și să aplice în toate pentru un credit. Am reușit să ne adaptăm și să acceptăm într-un timp rapid informația. Oferim informații complete despre istoricul de creditare al unei persoane și suntem pregătiți să facem același pas și în rândul persoanelor juridice. Suntem instituția care, având acționari băncile, servim sistemul bancar pentru a putea să se dezvolte. Încercăm să oferim servicii tot mai complexe pieței de creditare. Sunt în jur de 80.000 de cereri, ce vin din faptul că piața s-a schimbat, iar viteza cu care se acordă un credit necesită mai multe informații de la Biroul de Credit. Vorbim și de o analiză mult mai corectă și exactă a creditorilor și despre utilizările informațiilor primite de la noi. Toată lumea ne cunoaște ca pe instituția ce oferă informații la nivelul creditării, însă putem oferi informații pe toată durata creditării. Oferim analize asupra mișcărilor din piață. Schimbările au fost într-un ritm destul de rapid și încercăm să ținem pasul cu ele. Avem în față o provocare: noua Directivă a creditelor de consum – din punct de vedere al UE, deadline-ul este 20 noiembrie anul acesta. Sunt acolo o serie de prevederi pentru care ne-am pregătit și suntem gata să ajutăm comunitatea bancară.”
Andrei Dochia, Risk Consulting Leader Romania, CEE Central, Marsh, a subliniat că: „Modul în care se vorbește despre simplificare este compensată de alte elemente care vin și complică acest ecosistem de reglementări. În piața noastră, vorbim de bănci care merg cu viteze diferite – unele fac parte din grupuri și trebuie să aplice standarde foarte ridicate, ceea ce vine la pachet cu costuri și beneficii. Orice industrie se confruntă cu dificultăți. De exemplu, o instituție abia creată nu are resursele necesare pentru a face față schimbărilor ce se petrec – nu vorbesc aici despre raportările standard. În acest efort de a simplifica sunt multe schimbări – ele poate au intenții bune, însă frecvența lor e periculoasă. Apar riscuri de conformare, riscuri operaționale, din faptul că sunt interpretări de reglementare greșite. Trebuie să comunicăm mai bine legat de ce se aplică, ce se schimbă, când se schimbă. Toată lumea dorește să aibă mai multă predictibilitate pe palierele ce afectează zona de raportare. S-a vorbit despre faptul că raportarea are o utilitate socială. Aceasta este un public good, atât timp cât există feedback – în anumite zone, se fac anumite raportări, dar nu vine nimic înapoi. Cum rămâne cu faptul că aceste autorități – dacă ne uităm, de exemplu, la zona de supraveghere – ar putea să împingă înapoi anumite informații? Nivelul de detalii pe care le avem în datele statistice nu este unde ar trebui să fie. Un alt element este că există instrumente de proporționalitate care ar putea fi aplicate, dar care nu sunt încă aplicate. În anumite țări, diferențele de raportare sunt enorme - vorbim despre rapoarte de 400 de pagini, dar și despre rapoarte de 30 de pagini.”
Teodor Balasanian, CFO, Salt Bank, a adăugat: „Suntem o bancă digitală – avem disponibile cele mai noi tehnologii din domeniul digital, integrare în cloud, ceea ce ne oferă oportunitate din punct de vedere al vitezei cu care putem raporta, însă nu e o garanție. Trebuie să ne uităm la calitatea și guvernanța datelor – e foarte important cum reconciliem și raportăm aceste date. Din punct de vedere al evoluției raportărilor, au fost schimbări legislative, IFRS. Urmează IFRS 18 care, probabil, va aduce mici modificări în raportările care se vor face. Trebuie să ne creăm un model de date cât mai granular, care să ne permită să le integrăm în rapoartele ce vor fi solicitate de autoritățile de reglementare. Este și o evoluție a produselor pe care le oferim – nu mai este modelul clasic nici în partea de creditare, nici în cea de atragere a clienților noi. Trebuie să avem în vedere că și acestea au impact în zona de reglementare – datele trebuie să fie mereu adaptate. Ca bancă nouă, ne-am adaptat destul de ușor la partea de reglementare, având acces la aceste date granulare. Le putem integra într-un model de date pe care îl îmbunătățim în mod continuu.”
În continuare, Iulia Cernatescu, Director Financial Reporting, Garanti BBVA Romania, a explicat că: „Avem foarte multe date și trebuie să știm tot timpul ce trebuie să preluăm pentru a avea o raportare corectă. Zona de raportări s-a transformat, iar aici văd trei direcții. În primul rând, vorbim despre complexitate – mă refer aici la datele pe care trebuie să le producem pentru o raportare. Raportările și-au mutat focusul spre zona de date. Totodată, trebuie să ne asigurăm că avem o trasabilitate a datelor și că știm exact cum au ajuns în raportare. Trebuie să înțelegem ce presupune raportarea, să avem definiții comune și să putem prezenta datele care pot fi comparabile la nivelul sistemului bancar. Dacă vorbim de identificarea și colectarea datelor, de unele date nu avem nevoie, de altele avem nevoie să le construim, să facem corelare între diverse raportări. Partea de identificare funcționează dacă datele există și dacă pot fi utilizate. În ceea ce privește reconcilierea, acest termen e folosit des în zona de finance – nu vorbim aici doar despre un control; se poate face reconciliere într-un raport, dar și între mai multe rapoarte. E important să avem reconciliere între datele transmise între diverse departamente din bancă. Când vorbim de validare, aceasta trebuie să se întâmple cât mai aproape de momentul raportărilor. Dacă datele de input nu sunt relevante și nu sunt asimilate scopului, raportarea nu va fi coerentă.”
Al doilea panel a adus în discuție tehnologia din spatele noii generații de Regulatory Reporting, avându-i ca invitați pe: Călin Rangu (CIO Council România), Daniel Călin (CEC Bank), Emanuel Oană (New Business Dimensions) și Andrei Dochia (Marsh).
Panelul a abordat teme precum: transformarea tehnologică și impactul în a susține procesele, a eficientiza și a crește acuratețea, utilizările realiste ale Inteligenței Artificiale în Regulatory Reporting și Data Management, provocări ce apar cu noile cerințe de reglementare și raportare, cum arată o arhitectură IT suficient de flexibilă încât să poată absorbi viitoarele valuri de reglementări, fără a fi nevoie de un nou proiect major de infrastructură de fiecare dată și cum putem construi o arhitectură de date solidă, dar flexibilă.
„Consider că tehnologia este un suport pentru business și că trebuie să rămână așa. Între business și IT trebuie să existe un parteneriat solid. Responsabilitatea datelor trebuie să rămână la liniile de business, nu la IT. Din experiența mea, trebuie să existe un contract intern prin care business-ul să înțeleagă datele, să definească alături de IT regulile după care datele sunt extrase cât mai curat, să participe la modul în care sunt optimizate, să înțeleagă modelul prin care datele sunt prelucrate și raportate, în forma lor finală. Cea mai mare oportunitate o reprezintă AI-ul, însă acesta nu poate funcționa pe o bază care nu este solidă în materie de date. Nu poate funcționa pe date care nu sunt asumate și cunoscute de către organizație. Dacă ne uităm la reglementarea pe care o avem în materie de AI, avem NIS2, pentru securitatea datelor, avem AI Act, care ne impune cum trebuie să interpretăm datele, cum să le agregăm, prezentăm și în ce condiții. Avem Accesibilty Act – astfel că trebuie să ținem cont că toate segmentele populației trebuie să aibă acces la acele servicii. Avem DORA – care ne condiționează să ne asigurăm că toți furnizorii de pe lanțul de producție sunt solizi, că ne oferă servicii de calitate. Toate acestea ne duc într-o strategie tactică, în următorii ani. Ne duc spre o zonă de a ne cunoaște datele, a avea guvernanța lor, a avea date cu o calitate înaltă și a da posibilitatea utilizatorilor de a avea acces la date consolidate și de a-și face singuri reporting. Nu ne referim la reporting reglementat, ci la management reporting. Îl vedem ca pe un prim-pas pentru adopția AI. După ce avem această cunoaștere a datelor la nivel intern ne putem gândi la adopția AI”, a spus Daniel Călin, Chief Information Officer, CEC Bank.
Călin Rangu, Vice-President, CIO Council Romania, a punctat că: „Gradul de succes și de corectitudine, al integrării datelor a crescut, datorită inteligenței artificiale. AI-ul va schimba fundamental totul, chiar dacă nu ne place, chiar dacă va zdruncina sistemul. Când vorbim de management reporting, lucrurile trebuie luate de la capăt. Sunt mulți factori, mulți actori, tehnologii vechi, care nu mai sunt actualizate. Acest knowledge data base este esențial. Autoritățile pot folosi și ele aceste noi tehnologii – ca ele să aibă acces la datele tale brute și să le prelucreze singure, ar trebui să se modernizeze și ele. În zona de supraveghere, sunt trei principii: raționamentul calificat este primul – e important să ai criterii foarte clare, să acorzi atenție la cum structurezi datele. Documentarea și proporționalitatea sunt celelalte principii. În România se iau reglementări extern, însă ele trebuie aplicate proporțional, nu poți aplica totul. Reglementările sunt principle based – pentru a avea un raport bun, trebuie să avem niște reguli foarte clare. Dacă nu stabilești o taxonomie și, într-o instituție, fiecare departament înțelege altceva, ce vom raporta? AI-ul, dacă este implementat cum trebuie, poate aduce claritate și să acopere lipsa de maturitate și identificarea problemelor. Dacă avem date slabe, rezultatul nu poate fi decât la fel. DORA vine cu obligativitatea de a avea un proces de change management. Dacă nu ai un astfel de proces pus la punct, nu poți implementa o reglementare. DORA poate fi de speriat pentru cine nu știe despre ce este vorba – vorbim despre best practices care erau pe piață și pe care băncile le implementau de mai multă vreme. Aceste reglementări duc la o profesionalizare, acolo unde nu s-a făcut. Partea de risk management în IT era tratată destul de sumar. Responsabilizarea conducerii este un factor important care se întoarce, apoi, la IT. Este important să acoperim gap-ul dintre business și IT.”
„Când vorbim despre viteza de reacție, acum 15-20 de ani se raporta pe hârtie sau cu discheta. Astăzi, în schimb, vorbim despre complexitatea reglementării – aceasta are nevoie de o interpretare corectă. Vorbim de guvernanță și infrastructură ca bază a raportării, principiul de agregare a datelor și practicile de raportare. Vorbim despre principii utilizabile pentru toate elementele raportării regulatorii. Acestea constituie baza pe care noi o avem astăzi ca principiu de raportare. O provocare va fi legată de timpul de răspuns, cealaltă va fi legată de cum ne aliniem la cerințele raportării, la aceste taxonomii.
Mai toate provocările sunt determinate de viteza cu care apar și sunt generate. Provocările pe care le întâmpinăm sunt determinate de găsirea, interpretarea și punerea datelor într-un context, pentru a putea fi raportate. Băncile mari sau cele care sunt părți ale unor grupuri externe vin cu proceduri care tratează aceste reglementări de ani buni. În contextul apariției unor evenimente, autoritățile au venit, s-au sesizat și au dat cadre noi de reglementare. Aceste cadre au fost pentru noi benefice. Astfel, ne-am dus într-o direcție de a anticipa puțin cerințele sau modelele ce trebuie implementate. Astăzi, tehnologia oferă toate capabilitățile de a deservi instituțiile reglementate – toate cerințele ce vin, vin probabil de la cineva care a studiat în avans aceste tehnologii”, a spus, la rândul său, Emanuel Oană, CEO, New Business Dimensions.
Andrei Dochia, Risk Consulting Leader Romania, CEE Central, Marsh, a intervenit precizând: „Ne așteptăm ca DORA să revină pe lista autorităților de supraveghere. Este o prioritate de foarte mult timp și se va duce raportarea spre zonele care chiar contează. Cred că va fi și mai multă presiune pe modul în care vă gestionați furnizorii, inclusiv pe partea de servicii IT. În tot ce înseamnă guvernanța riscului IT, una dintre probleme este commitment-ul de resurse în așa-numitul second line. Riscul este, de multe ori, gestionat de către echipa de IT. Vedem din partea regulatorilor foarte mari mult focus pe crearea de echipe care să facă managementul de risc IT. Mă îngrijorează că, atunci când apare ceva nou, există o reacție de supra-reglementare. Nu m-ar mira, legat de cerințe ad-hoc, să vedem anul viitor ghiduri de AI risk management pe care să fie nevoie să le implementeze toată lumea. Un alt element pe care aș vrea să îl punctez este legat de change management – dacă ar fi să aplicăm niște principii cuprinzătoare de risc operațional, unul dintre ele este că banca trebuie să aibă un proces de change management pe care să îl gestioneze ca atare. Schimbarea generează reașezări. Dacă ne uităm la cât de universal devine use of AI, m-aș aștepta ca AI-ul să devină o categorie separată în procesul de change management. Există deja această obligativitate, doar că guidance-ul este de jumătate de pagină. Văd o reacție posibilă a regulatorului, care va vrea să vadă evidence – dacă nu va vedea că nu v-ați uitat foarte atent în impactul AI asupra riscului operațional, nu va fi neapărat bine.”
În ultima parte a conferinței, Teodor Oană, Director IT, New Business Dimensions, a susținut o prezentare cu titlul „R-Cube – De la provocare la capabilitate”:
„Am implementat și am transpus 12 principii într-o serie de capabilități pe care orice bancă sau instituție ar trebui să le aibă în vedere pentru a-și păstra partea de flexibilitate și viteză de lucru, atât în procesele interne, cât și în raportările pe care trebuie să le întocmească pentru instituțiile de reglementare. Am încercat să construim un sistem modular, care să ofere trasabilitate, transparență de la sursa datelor și până la momentul în care acestea ajung să fie transmise către autorități. Când vorbim despre calitatea datelor, stress test-ul se va baza pe mai puține date, pentru că vor fi preluate din rapoartele pe care le transmiteți. Asta înseamnă că fiecare cadru de raportare – noi am făcut focus pe framework-ul EBA – are propriile reguli: sunt reguli de business, condiții tehnice, termeni de integritate. Toate acestea trebuie să intre într-o zonă de validare. De multe ori, ajungem în situația în care, dacă avem date proaste, rezultatele vor fi la fel. Astfel, trebuie să ne focusăm pe a stoca datele corect, cât să putem obține informațiile cât mai simplu. R-Cube Eye acoperă întreg spectrul de raportare EBA. Ca și cifre, pentru a înțelege complexitatea, vorbim de 50 de grupuri de rapoarte care totalizează 560 de formulare. Fiecare dintre acestea au celule asupra cărora se aplică mii de reguli”, a spus el.
Evenimentul „Regulatory Reporting Reimagined” a reunit o gamă largă de profesioniști, între care: CEOs, CFOs, Chief Operations Officers, Chief Information Officers, Chief Data Officers, Chief Risk Officers, Head of Regulatory Reporting, Finance Directors, Compliance Directors, IT Directors, Data Governance Managers.
Evenimentul „Regulatory Reporting Reimagined” este un proiect realizat de BusinessMark și New
Business Dimensions
Partener de monitorizare: mediaTrust
Parteneri media: Spotmedia, Ziarul Bursa, Financial Market, Contzila, 1asig.ro, Juridice.ro, Curierul Fiscal, Jurnalul de Afaceri, Transilvania Business, Digital-Business.ro, PRwave, Business Voice, AngajatorulMeu.ro, Spațiulconstruit.ro, Business Press, România Durabilă, Club Economic, Economistul, Business Age, MATEK
Despre BusinessMark
Din 2013 organizează evenimente business „concept propriu", cu o abordare „all-industries" dedicată unei arii largi de industrii și domenii profesionale. Își propune să creeze contexte pentru schimbul de experiență, dezvoltare și inspirație, producând un impact concret în viețile profesionale ale participanților. Dincolo de evenimentele proprii, organizează evenimente construite pentru parteneri, adaptate obiectivelor acestora. Oferă servicii complete de consultanță, suport în crearea și implementarea conceptului, management de eveniment și optimizarea bugetului pentru evenimente B2B. https://business-mark.ro/
Despre New Business Dimensions
New Business Dimensions (NBD) este o companie românească de tehnologie, cu peste 15 ani de experiență în dezvoltarea și implementarea de soluții de data management, regulatory reporting, business intelligence și analytics. Cu o expertiză solidă în sectorul financiar-bancar, NBD sprijină organizațiile în automatizarea proceselor complexe și valorificarea datelor pentru raportare, analiză și decizii de business, utilizând tehnologii moderne de cloud, data & AI. https://nbd.ro/
 Exclusiv Oana Gheorghiu: Nici măcar reducerea de 10% nu s-a respectat. Primarii au făcut companii în care i-au angajat pe concediați
 Cernavodă e oprită de două luni și așa rămâne. Ministerul Energiei preia estimările AEI - facturile la curent ar putea crește cu 20%
 Horoscop zilnic: 12 octombrie
 Campioana Universitatea Craiova a pierdut doi jucători de top pentru o lună